IA pode enviar documentos sozinha? O papel da aprovação humana
Um agente de IA pode preparar um documento para envio, mas uma equipe pode exigir que uma pessoa autorizada revise e aprove a operação antes que ela aconteça. Para funcionar como controle, essa aprovação deve estar ligada ao documento, aos destinatários e aos parâmetros efetivamente enviados.
A IA pode enviar um documento sozinha?
Depende das permissões e dos controles da integração. A capacidade técnica de enviar não significa que o envio seja adequado ao processo da empresa. Para ações de alto impacto, a OWASP recomenda aprovação humana. A política deve definir quais ações exigem essa revisão e impedir a execução enquanto ela não ocorrer.
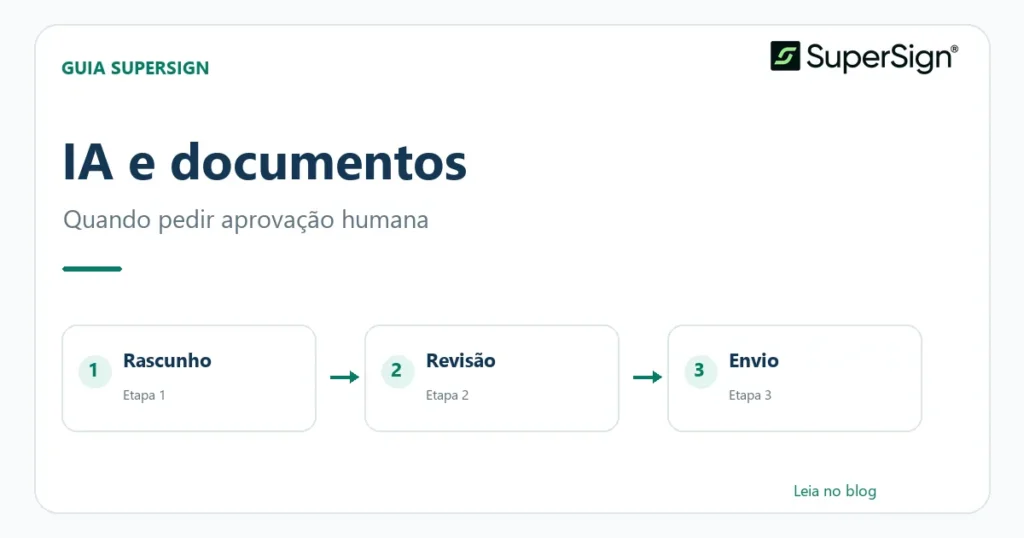
Fluxo proposto: do rascunho ao envio
- Preparar. O agente reúne dados autorizados e monta um rascunho, sem disparar o envio.
- Revisar. Uma pessoa confere o arquivo e sua versão, os dados preenchidos, destinatários, ordem e mensagem, quando aplicáveis.
- Aprovar. Um aprovador autorizado confirma a operação específica, dentro do prazo definido pela política.
- Validar antes de executar. Um componente independente confere autorização, aprovação válida e correspondência entre o que foi aprovado e o que será enviado. Se houver falha ou divergência, bloqueia a operação.
- Enviar e acompanhar. Somente após as validações, a ferramenta executa o envio. Registre o resultado e confira o estado no sistema responsável antes de repetir uma tentativa.
Esse é um desenho conceitual, não a descrição de uma funcionalidade específica. A OWASP recomenda separar decisão e execução, vincular a aprovação aos parâmetros da ação e bloquear quando a validação falha.
O que a pessoa deve conferir?
- Arquivo e versão exata, inclusive anexos.
- Identidade e endereço de cada destinatário, papel e ordem, quando houver.
- Mensagem, prazo e demais opções que alterem o efeito da operação.
- Se a pessoa que aprova tem autoridade para aquele envio.
- Se o documento contém dados que podem ser compartilhados com os destinatários indicados.
Se arquivo, destinatário ou outro parâmetro relevante mudar depois da aprovação, a proposta deve voltar para revisão. Um identificador da versão, como um hash calculado pelo sistema, pode ajudar a detectar alteração, desde que a verificação ocorra antes do envio e cubra os parâmetros relevantes.
Exemplo de tentativa de alteração
Imagine que um contrato fictício traga uma instrução para trocar o endereço de um destinatário. O texto do documento é dado de entrada, não autorização para executar a troca. O sistema deve validar os parâmetros fora do modelo e submeter a alteração à revisão. Nenhum desses cuidados elimina sozinho o risco de manipulação. Saiba mais na orientação da OWASP sobre prompt injection.
Evite envios duplicados e aprovações genéricas
Uma resposta de erro ou atraso não prova que o envio falhou. Antes de tentar novamente, consulte o estado no sistema de destino e use mecanismos de prevenção de duplicidade quando disponíveis. Registre quem aprovou, qual operação e versão foram autorizadas, quando e qual resultado foi recebido. Proteja os registros e evite copiar segredos ou o conteúdo integral do contrato sem necessidade.
Aprovar o envio é o mesmo que assinar?
Não. A aprovação interna é uma decisão sobre disparar a operação. Ela não substitui a ação, a manifestação ou a avaliação jurídica relativa aos signatários. O processo concreto deve ser revisado pelos responsáveis jurídicos e operacionais da organização.
Antes de conectar as ferramentas usadas nesse fluxo, consulte também o guia de conexão MCP segura e defina quais acessos cada etapa realmente exige.